
ক্লায়েন্ট অ্যাকাউন্টে ইমেইলভিত্তিক টু-ফ্যাক্টর অথেনটিকেশন চালু করল জাইনোহোস্ট
জাইনোহোস্টের Client Area-তে এখন পাসওয়ার্ডের পর ইমেইলে আসা ছয় অঙ্কের কোড দিয়ে লগ-ইনের সুবিধা চালু করা যাবে। প্রতিটি কোড ১০ মিনিট কার্যকর থাকবে।
আমাদের প্রতিবেদক
গ্রাহকদের অ্যাকাউন্টে ইমেইলভিত্তিক Two-Factor Authentication (2FA) চালু করেছে দেশীয় ওয়েব হোস্টিং প্রতিষ্ঠান জাইনোহোস্ট (ZynoHost)। সুবিধাটি চালু করলে Client Area-তে লগ-ইনের সময় পাসওয়ার্ডের পর ইমেইলে আসা ছয় অঙ্কের একটি কোডও দিতে হবে। গত রোববার (১৫ নভেম্বর) দুপুর ২টা ৫৪ মিনিটে প্রতিষ্ঠানটির ভেরিফায়েড ফেসবুক পেজে দেওয়া এক পোস্টে এ তথ্য জানানো হয়।
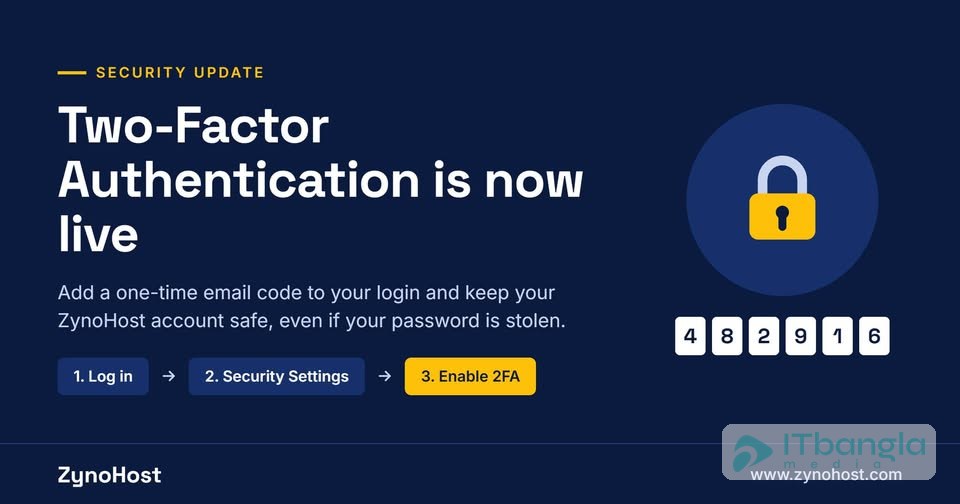
পোস্টে বলা হয়, জাইনোহোস্টের সব অ্যাকাউন্টের জন্যই এখন সুবিধাটি পাওয়া যাচ্ছে। তবে এটি নিজে থেকে চালু হয় না, গ্রাহককে Security Settings থেকে চালু করে নিতে হবে।
যেভাবে চালু করতে হবে
জাইনোহোস্টের পোস্ট অনুযায়ী ধাপগুলো এমন:
- billing.zynohost.com-এ নিজের অ্যাকাউন্টে লগ-ইন করুন।
- ওপরে নিজের নামের মেনু থেকে Security Settings খুলুন।
- Enable Two-Factor Authentication-এ ক্লিক করে Email Code বেছে নিন।
- ইমেইলে আসা ছয় অঙ্কের কোডটি বসিয়ে Verify and enable চাপুন।
প্রতিষ্ঠানটি জানিয়েছে, প্রতিটি কোড ১০ মিনিট পর্যন্ত কার্যকর থাকে এবং একবারই ব্যবহার করা যায়। একই আইপি ঠিকানা থেকে আবার লগ-ইন করলে চাইলে ৩০ দিন পর্যন্ত কোড না চাওয়ার অপশনও রাখা হয়েছে। পোস্টে গ্রাহকদের সতর্ক করে বলা হয়, জাইনোহোস্টের কোনো কর্মী কখনো এই কোড চাইবেন না, তাই কাউকে কোডটি দেওয়া যাবে না। প্রতিষ্ঠানটির দাবি, পুরো প্রক্রিয়ায় এক মিনিটের কম সময় লাগে, আর এতে গ্রাহকের সার্ভিস, Domain ও বিলিংয়ের তথ্য বাড়তি সুরক্ষা পায়।
হোস্টিং অ্যাকাউন্টে কেন বাড়তি ধাপ
হোস্টিং প্রতিষ্ঠানের Client Area থেকেই সাধারণত Hosting সার্ভিস, Domain-এর Nameserver ও DNS, বিল পরিশোধ আর সাপোর্ট টিকিট সামলানো হয়। ফলে শুধু পাসওয়ার্ড ফাঁস হলেই কেউ এই অ্যাকাউন্টে ঢুকে Domain অন্য জায়গায় সরিয়ে নিতে বা Nameserver বদলে ওয়েবসাইট ও ইমেইল অন্যদিকে ঘুরিয়ে দিতে পারে। এ ধরনের ঘটনাকে Domain Hijacking বলা হয়।
ইন্টারনেটের ডোমেইন ব্যবস্থা দেখভালকারী আন্তর্জাতিক সংস্থা আইক্যানের নিরাপত্তা ও স্থিতিশীলতা উপদেষ্টা কমিটি (SSAC) ২০০৯ সালের এক প্রতিবেদনে (SAC040) বলেছিল, দ্বিতীয় একটি ধাপ যোগ হলে Domain অ্যাকাউন্টে ঢোকা কঠিন হয়ে যায়, কারণ পাসওয়ার্ড জেনে গেলেও হামলাকারীর কাছে দ্বিতীয় উপাদানটি থাকে না। DNS-এ পরিবর্তনের সময় মাল্টি-ফ্যাক্টর অথেনটিকেশন চাওয়াকে গুরুত্বপূর্ণ সুরক্ষা হিসেবেও উল্লেখ করা হয় ওই প্রতিবেদনে। যুক্তরাষ্ট্রের সাইবার নিরাপত্তা সংস্থা সিসা (CISA) ২০২২ সালের এক ফ্যাক্ট শিটে বলেছে, যেকোনো ধরনের মাল্টি-ফ্যাক্টর অথেনটিকেশন (MFA) না থাকার চেয়ে ভালো।
ইমেইল কোডের সীমাবদ্ধতা
তবে সব ধরনের 2FA সমান শক্তিশালী নয়। যুক্তরাষ্ট্রের ন্যাশনাল ইনস্টিটিউট অব স্ট্যান্ডার্ডস অ্যান্ড টেকনোলজির (NIST) ডিজিটাল পরিচয় নির্দেশিকা SP 800-63B-এর সর্বশেষ সংস্করণে ইমেইলকে লগ-ইনের দ্বিতীয় ধাপ (out-of-band authentication) হিসেবে ব্যবহার না করতে বলা হয়েছে। নির্দেশিকায় কারণ হিসেবে বলা হয়েছে, অনেক ইমেইল অ্যাকাউন্টে শুধু পাসওয়ার্ড দিয়েই ঢোকা যায়, পথে বা মাঝের মেইল সার্ভারে বার্তা আটকে যেতে পারে, আর DNS স্পুফিংয়ের মতো হামলায় ইমেইল অন্যদিকে ঘুরিয়ে দেওয়া সম্ভব।
ব্যবহারকারীর জন্য এর অর্থ হলো, ইমেইল কোড চালু করলে হোস্টিং অ্যাকাউন্টের নিরাপত্তা অনেকটাই নির্ভর করবে ইমেইল অ্যাকাউন্টটি কতটা সুরক্ষিত, তার ওপর। হোস্টিং অ্যাকাউন্ট আর ইমেইলে একই পাসওয়ার্ড থাকলে, কিংবা ইমেইলে নিজস্ব 2FA না থাকলে বাড়তি এই ধাপের সুফল কমে যায়। সিসা ফিশিং-প্রতিরোধী MFA, যেমন FIDO বা WebAuthn প্রযুক্তিনির্ভর নিরাপত্তা চাবি ও পাসকিকে সবচেয়ে নিরাপদ পদ্ধতি বলে উল্লেখ করেছে। জাইনোহোস্টের পোস্টে শুধু ইমেইল কোডের কথাই বলা হয়েছে; Authenticator অ্যাপ বা পাসকির অপশন আছে কি না, সে বিষয়ে কিছু বলা হয়নি।
একই আইপি থেকে ৩০ দিন কোড না চাওয়ার অপশনটি ব্যবহারে সুবিধা দেয়, কারণ নিয়মিত একই জায়গা থেকে লগ-ইন করলে প্রতিবার কোড দিতে হয় না। আবার এতে কিছুটা ঝুঁকিও থাকে। অফিস বা কিছু ইন্টারনেট সংযোগে অনেকে একই পাবলিক আইপি ব্যবহার করেন, সে ক্ষেত্রে ওই নেটওয়ার্কের অন্য কেউ পাসওয়ার্ড জানলে কোড ছাড়াই ঢুকতে পারেন। তাই শেয়ার করা কম্পিউটার বা পাবলিক নেটওয়ার্ক থেকে লগ-ইনের সময় অপশনটি বেছে না নেওয়াই নিরাপদ। তবে বিষয়টি পুরোপুরি গ্রাহকের ইচ্ছাধীন রাখা হয়েছে।
জাইনোহোস্ট সম্পর্কে
জাইনোহোস্টের ওয়েবসাইটে বলা হয়েছে, প্রতিষ্ঠানটি ২০২৫ সালে যাত্রা শুরু করে। ওয়েবসাইটের তথ্য অনুযায়ী, এটি শেয়ার্ড, BDIX ও রিসেলার Hosting, VPS, ডেডিকেটেড সার্ভার এবং Domain নিবন্ধন সেবা দেয়। সাইটের নিচের অংশে জাইনোহোস্টকে নেক্সেলজির (Nexelogy) সেবা হিসেবে উল্লেখ করা হয়েছে। সেখানে ঠিকানা দেওয়া আছে ঢাকার সূত্রাপুরের নেক্সেলজি লিমিটেড এবং যুক্তরাষ্ট্রের ওয়াইওমিংয়ের নেক্সেলজি এলএলসির।
তথ্যসূত্র
- জাইনোহোস্টের ভেরিফায়েড ফেসবুক পেজের পোস্ট, ১৫ নভেম্বর ২০২৬, দুপুর ২টা ৫৪ মিনিট (এশিয়া/ঢাকা): facebook.com/
story.php? story_fbid= 122193767288740534 &id= 61572216032213 - জাইনোহোস্ট, About Us (১৬ নভেম্বর ২০২৬ দেখা): zynohost.com/
about-us.php - NIST, SP 800-63B-4 ‘Digital Identity Guidelines: Authentication and Authenticator Management’, অনুচ্ছেদ 3.1.3: pages.nist.gov/
800-63-4/ sp800-63b.html - CISA, ‘Implementing Phishing-Resistant MFA’, অক্টোবর ২০২২: cisa.gov/
sites/ default/ files/ publications/ fact-sheet-implementing- phishing-resistant-mfa-508c.pdf - ICANN SSAC, SAC040 ‘Measures to Protect Domain Registration Services Against Exploitation or Misuse’, ১৯ আগস্ট ২০০৯: icann.org/
en/ system/ files/ files/ sac-040-en.pdf