
Alpine/musl-এ OpenSSH পাসওয়ার্ড বাইপাস (*sshhole), এখনই আপডেটের তাগিদ
Alpine/musl-এ OpenSSH পাসওয়ার্ড বাইপাস (*sshhole): আপডেট ও sshd রিস্টার্ট জরুরি।
আমাদের প্রতিবেদক
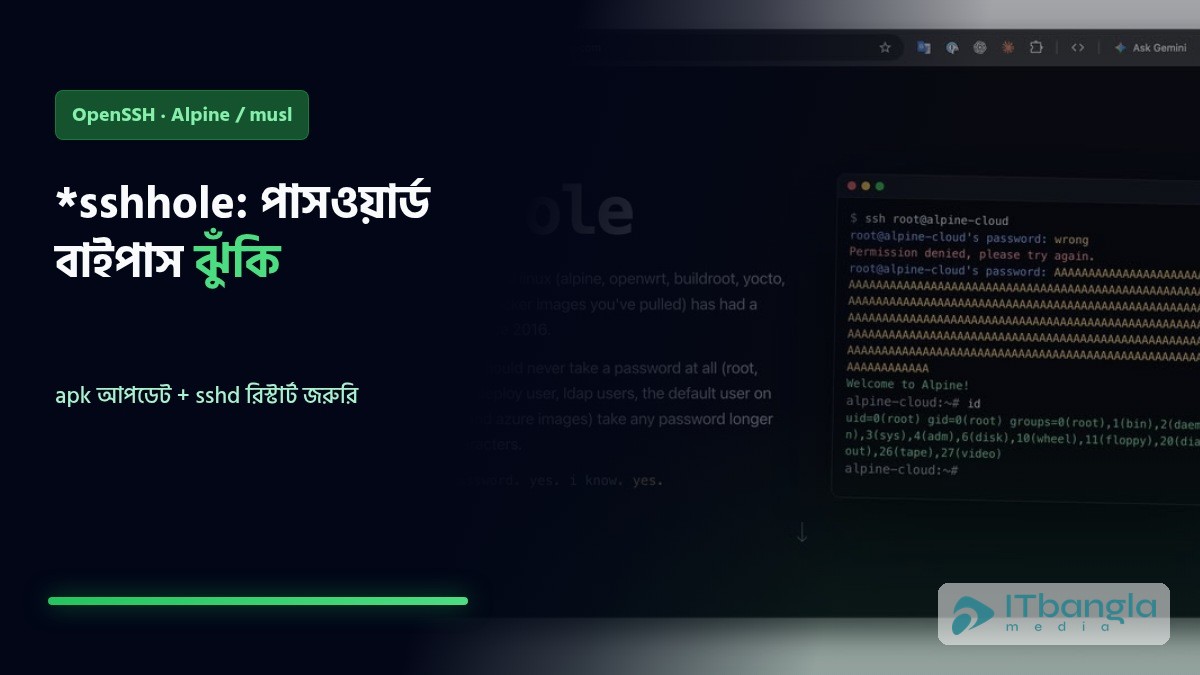
Alpine Linux ও অন্যান্য musl-ভিত্তিক সিস্টেমে OpenSSH-এর পাসওয়ার্ড প্রমাণীকরণে গুরুতর বাইপাস ঝুঁকি প্রকাশ পেয়েছে; গবেষকরা একে *sshhole নামে অভিহিত করেছেন। ৬ নভেম্বর দুপুরে ফেসবুক পোস্টে আমিনুল ইসলাম এই ইস্যুর কথা তুলে ধরেন এবং Alpine ব্যবহারকারীদের প্যাকেজ আপডেট ও sshd রিস্টার্টের পরামর্শ দেন।
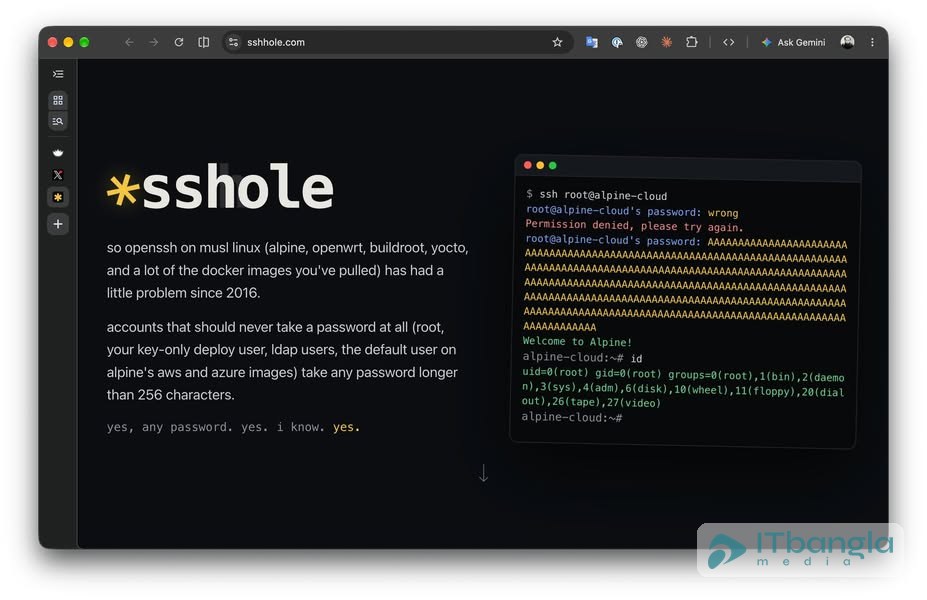
Alpine Linux-এর নিরাপত্তা পরামর্শ (৫ নভেম্বর ২০২৬) অনুযায়ী, PAM ছাড়া নির্মিত openssh-server এবং PasswordAuthentication চালু থাকলে, পাসওয়ার্ড ফিল্ডে * থাকা অ্যাকাউন্টে দীর্ঘ পাসওয়ার্ড (প্রায় ২৫৭–১০২৪ বাইট) দিয়ে লগইন সম্ভব হতে পারে—যদি সিস্টেমে অন্তত একটি বৈধ পাসওয়ার্ড হ্যাশও থাকে। এটি সব ডিস্ট্রোতে নয়; musl + নির্দিষ্ট কনফিগে প্রযোজ্য। root-এর ক্ষেত্রে ডিফল্ট PermitRootLogin prohibit-password সুরক্ষা থাকতে পারে, তবে অন্য লগইনযোগ্য অ্যাকাউন্ট দিয়ে বিপদ এখনও থাকে।
আমিনুলের পোস্টে বলা হয়েছে, Alpine ইতিমধ্যে OpenSSH সার্ভার প্যাকেজ হালনাগাদ করেছে। পরামর্শ অনুযায়ী: apk upgrade -U -a এবং rc-service sshd restart। আপডেট না পারলে অন্তত PasswordAuthentication বন্ধ রাখার কথা বলা হয়েছে। বিস্তারিত: sshhole.com এবং Alpine-এর অফিসিয়াল অ্যাডভাইজরি।


মন্তব্য