
অপটিমাইজলির ত্রুটি কাজে লাগিয়ে বিবিসি, সিএনএন, জুমসহ ১৭৮ প্রতিষ্ঠানের সাইটে ক্ষতিকর কোড
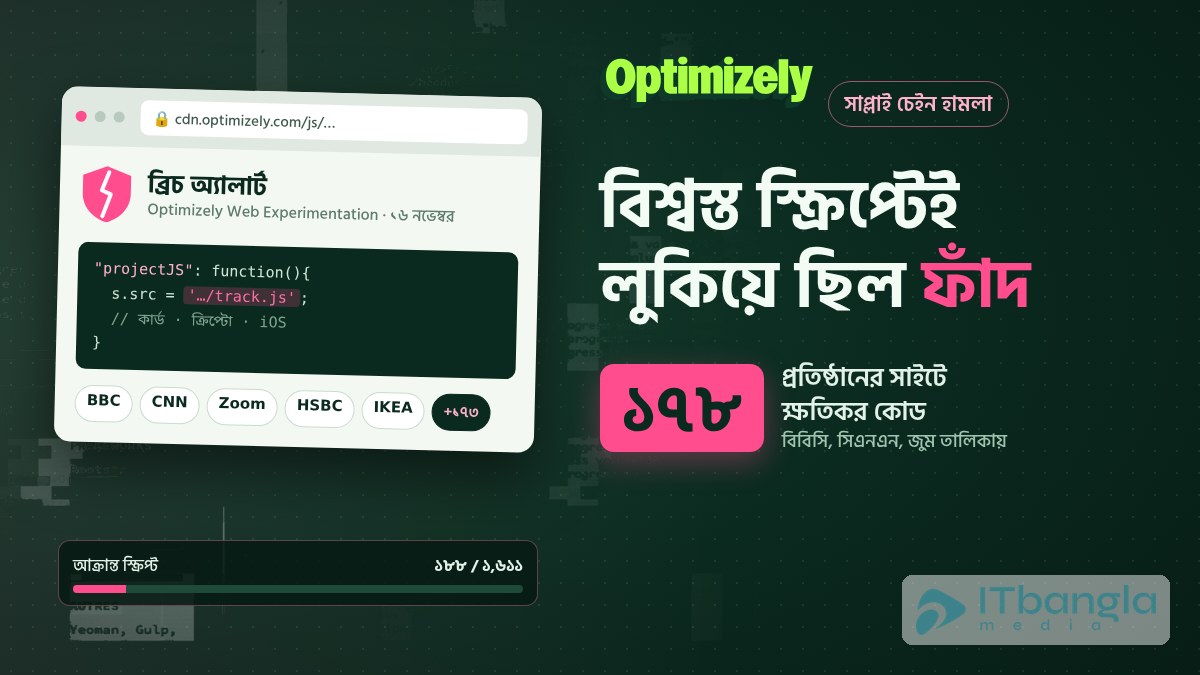
ওয়েবসাইট টেস্টিং সেবা অপটিমাইজলির ত্রুটি কাজে লাগিয়ে ১৬ নভেম্বর অন্তত ১৭৮ প্রতিষ্ঠানের সাইটে ক্রিপ্টো ও কার্ডের তথ্য চুরি এবং আইফোনে হামলার কোড বসানো হয়, জানিয়েছে রিপোর্ট ইউআরআই। ত্রুটি সারানোর কথা জানিয়েছে অপটিমাইজলি।
আমাদের প্রতিবেদক
ওয়েবসাইটে এ/বি টেস্টিংয়ের জনপ্রিয় সেবা অপটিমাইজলির (Optimizely) একটি ত্রুটি কাজে লাগিয়ে বিবিসি, সিএনএন, জুমসহ অন্তত ১৭৮টি প্রতিষ্ঠানের ওয়েবসাইটে ক্ষতিকর JavaScript বসিয়েছিল হামলাকারী। ১৬ নভেম্বর দিনভর এসব সাইটে ঢোকা ভিজিটরদের ব্রাউজারে কোডটি চলেছে। এর লক্ষ্য ছিল ক্রিপ্টোকারেন্সি চুরি, পেমেন্ট কার্ডের তথ্য হাতানো আর পুরোনো সংস্করণের আইফোন-আইপ্যাডে হামলা চালানো।
ঘটনাটি প্রথম শনাক্ত করে ওয়েব নিরাপত্তা প্রতিষ্ঠান রিপোর্ট ইউআরআই (Report URI)। প্রতিষ্ঠানটির নিরাপত্তা গবেষক স্কট হেল্ম ১৬ নভেম্বর প্রকাশিত বিশ্লেষণে জানান, তাঁরা অপটিমাইজলির ১ হাজার ৬১১টি স্ক্রিপ্ট (স্নিপেট) পরীক্ষা করে ১৮৮টিতে ক্ষতিকর কোড পেয়েছেন। এসব স্ক্রিপ্ট ১৭৮টি প্রতিষ্ঠানের। সময়মতো যত স্ক্রিপ্ট খুঁজে পাওয়া গেছে, শুধু সেগুলোই পরীক্ষা করা সম্ভব হয়েছে। তাই আক্রান্ত প্রতিষ্ঠানের প্রকৃত সংখ্যা আরও বেশি হতে পারে বলে তাঁর ধারণা।
রিপোর্ট ইউআরআইয়ের তালিকায় বিবিসি, সিএনএন ও জুম ছাড়াও আছে সেলসফোর্স, গিটল্যাব, আইকিয়া, এইচএসবিসি, ইকুইফ্যাক্স, এয়ার ফ্রান্স-কেএলএম, লেজার ও পিকক। প্রযুক্তি সংবাদমাধ্যম ব্লিপিংকম্পিউটার urlscan.io-র স্ক্যান ঘেঁটে জুম, কেএলএম, গিটল্যাব, বিবিসি, সিএনএন, স্মার্টশিট ও সেলসফোর্সসহ বেশ কিছু সাইটে কোডটি লোড হওয়ার বা লোড হওয়ার চেষ্টার প্রমাণ পেয়েছে। ফক্স নিউজ ও ইউনিসেফ ইউএসএর সাইটও আক্রান্তের তালিকায় আছে বলে জানিয়েছে তারা। রিপোর্ট ইউআরআইয়ের হিসাবে আক্রান্তদের মধ্যে ব্যাংক ও আর্থিক প্রতিষ্ঠানই বেশি, ৩২টি।
হামলাটি যেভাবে হয়েছে
অপটিমাইজলির Web Experimentation সেবা ব্যবহার করতে গ্রাহক প্রতিষ্ঠানগুলো নিজেদের সাইটে অপটিমাইজলির CDN থেকে একটি JavaScript ফাইল লোড করে। এই ফাইলে ‘Project JavaScript’ নামে একটি ঘর থাকে, যেখানে গ্রাহক নিজের কোড রাখতে পারে এবং সেটি সাইটের প্রতিটি পেজে চলে।
রিপোর্ট ইউআরআইয়ের বিশ্লেষণ অনুযায়ী, হামলাকারী গ্রাহকদের প্রজেক্টের ঠিক এই ঘরে নিজের কোড বসিয়ে দেয়। ফাইলের বাকি অংশ ছিল অপরিবর্তিত। ফাইলটি আগের মতোই অপটিমাইজলির নিজস্ব ডোমেইন cdn.optimizely.com থেকে, অপটিমাইজলির SSL Certificate সহ পৌঁছেছে। ফলে সাইট বা ভিজিটরের ব্রাউজার কেউই একে সন্দেহ করেনি। বসানো কোডটি বাইরের একটি ডোমেইন থেকে track.js নামের মূল ক্ষতিকর ফাইল নামিয়ে আনত। দ্য হ্যাকার নিউজের প্রতিবেদন বলছে, ওই ডোমেইন নিবন্ধন করা হয়েছিল হামলার দিন সকালেই।
কী কী চুরির চেষ্টা
ব্লিপিংকম্পিউটার ও রিপোর্ট ইউআরআইয়ের বিশ্লেষণে track.js ফাইলের তিনটি প্রধান কাজ পাওয়া গেছে।
- ক্রিপ্টো ঠিকানা বদল: পেজে, ফর্মে বা ক্লিপবোর্ডে কোনো ক্রিপ্টোকারেন্সি Wallet ঠিকানা পেলে সেটি বদলে হামলাকারীর ঠিকানা বসিয়ে দেয়। অর্থাৎ ভিজিটর কপি করা ঠিকানায় টাকা পাঠালে তা চলে যেত হামলাকারীর কাছে।
- কার্ডের তথ্য চুরি: সাইটের নিজস্ব ফর্মে দেওয়া কার্ড নম্বর, মেয়াদ ও CVV ধরে বাইরের সার্ভারে পাঠানোর ব্যবস্থা ছিল। তবে Stripe বা Adyen-এর মতো পেমেন্ট সেবার আলাদা ফ্রেমে দেওয়া কার্ডের তথ্য এই কোড পড়তে পারে না বলে জানিয়েছে দ্য হ্যাকার নিউজ।
- আইফোন-আইপ্যাডে হামলা: অ্যাপলের ডিভাইসে কোডটি কোরুনা (Coruna) ও ডার্কসোর্ড (DarkSword) নামের দুটি iOS এক্সপ্লয়েট কিট লোড করার চেষ্টা করত। এগুলো iOS-এর পুরোনো সংস্করণের দুর্বলতা লক্ষ্য করে তৈরি।
এ ছাড়া ব্রাউজারের Cookie, পেজের ঠিকানা ও স্ক্রিনশট সংগ্রহের সুবিধাও কোডটিতে ছিল। তবে কোনো আইফোন বা আইপ্যাড বাস্তবে হ্যাক হওয়ার প্রমাণ এখনো পাওয়া যায়নি বলে গবেষকদের উদ্ধৃত করে জানিয়েছে দ্য ডেইলি স্টার ও দ্য হ্যাকার নিউজ।
রিপোর্ট ইউআরআই বলছে, ক্রিপ্টো চুরি এরই মধ্যে হয়েছে। হামলাকারীর Wallet-গুলোতে ১৬ নভেম্বর প্রায় ৭ হাজার ডলারের লেনদেন এসেছে। তবে এর কিছু Wallet হামলার আগেও সক্রিয় ছিল, তাই এর কতটা ভিজিটরদের কাছ থেকে চুরি হয়েছে, তা নিশ্চিত নয় বলে জানিয়েছে ব্লিপিংকম্পিউটার। কতগুলো কার্ডের তথ্য গেছে, সেটিও দেখার উপায় নেই বলে জানিয়েছেন স্কট হেল্ম।
ঘটনাক্রম (বাংলাদেশ সময়)
| সময় | যা ঘটেছে |
|---|---|
| ১৬ নভেম্বর, সকাল ১০টা ২১ মিনিট | বিবিসির অপটিমাইজলি স্ক্রিপ্টে প্রথম ক্ষতিকর কোড দেখা যায় |
| ১৬ নভেম্বর, সন্ধ্যা ৭টা ৪৩ মিনিট | কোডে কার্ডের তথ্য চুরির অংশ যোগ হয় |
| ১৭ নভেম্বর, রাত ২টা ৪০ মিনিটের দিকে | আক্রান্ত স্ক্রিপ্ট থেকে ব্যাপক হারে কোড সরানো শুরু |
| ১৭ নভেম্বর, রাত ৩টা ৫২ মিনিট | ১৮৮টির মধ্যে মাত্র একটি স্ক্রিপ্টে কোড অবশিষ্ট |
| ১৭ নভেম্বর, ভোর ৫টা ১১ মিনিট | রিপোর্ট ইউআরআইয়ের নজরে থাকা সব ফাইল পরিষ্কার |
| ১৭ নভেম্বর, সকাল ৭টা ২ মিনিট | অপটিমাইজলির স্ট্যাটাস পেজে ঘটনা নিশ্চিত |
সূত্র: রিপোর্ট ইউআরআই, দ্য হ্যাকার নিউজ, ম্যালওয়্যারবাইটস ও অপটিমাইজলির স্ট্যাটাস পেজ। মূল সময় UTC-তে প্রকাশিত, বাংলাদেশ সময়ে রূপান্তর করা হয়েছে।
অপটিমাইজলি যা বলছে
১৭ নভেম্বর স্ট্যাটাস পেজে অপটিমাইজলি জানায়, অননুমোদিত এক পক্ষ Experimentation সেবার একটি দুর্বলতা কাজে লাগিয়ে কিছু গ্রাহকের প্রজেক্টে ক্ষতিকর JavaScript যোগ করেছে। দুর্বলতাটি ঠিক করা হয়েছে এবং আক্রান্ত প্রজেক্ট থেকে কোড সরানো হয়েছে।
ব্লিপিংকম্পিউটারকে দেওয়া বক্তব্যে প্রতিষ্ঠানটি আরও নির্দিষ্ট করে জানায়, দুর্বলতাটি ছিল Experimentation-এর অ্যাকাউন্ট সাইনআপ প্রক্রিয়ায়। অপটিমাইজলির ভাষ্য, ঝুঁকিপূর্ণ পথটি বন্ধ করে ফিক্স চালু করা হয়েছে। আক্রান্ত ব্যবহারকারী অ্যাকাউন্টগুলোর সক্রিয় সেশন বাতিল, টোকেন প্রত্যাহার ও অ্যাক্সেস রিসেট করা হয়েছে। Cloudflare-এ এমন কোড সরবরাহও আটকে দেওয়া হয়েছে। আক্রান্ত সব গ্রাহককে জানানো হয়েছে এবং তদন্ত চলছে।
দ্য ডেইলি স্টার জানিয়েছে, অপটিমাইজলির এক কর্মী তাদের কাছে ঘটনাটি নিশ্চিত করেছেন এবং প্রতিষ্ঠানটি লিংকডইনেও বিবৃতি দিয়েছে। কতগুলো প্রজেক্টে কোড বসানো হয়েছিল, তা অপটিমাইজলি জানায়নি। দ্য হ্যাকার নিউজের ভাষ্য, ঘটনা নিশ্চিতের নোটিশে গ্রাহকদের করণীয় নিয়েও কিছু বলা হয়নি।
আক্রান্তদের মধ্যে সেলসফোর্স ব্লিপিংকম্পিউটারকে জানিয়েছে, সতর্কতা হিসেবে তাদের সব সাইটে অপটিমাইজলির স্ক্রিপ্ট বন্ধ রাখা হয়েছে। গ্রাহকের তথ্যে অননুমোদিত প্রবেশ পাওয়া গেলে দ্রুত জানানো হবে।
দ্য ডেইলি স্টারের প্রতিবেদন অনুযায়ী, চলতি বছরের ফেব্রুয়ারিতেও অপটিমাইজলিতে একটি তথ্য ফাঁসের ঘটনা ঘটে। তখন সোশ্যাল ইঞ্জিনিয়ারিংয়ের মাধ্যমে প্রতিষ্ঠানটির অভ্যন্তরীণ সিস্টেমে ঢুকেছিল হামলাকারীরা।
হামলাকারী কারা
হামলাকারীর পরিচয় এখনো প্রকাশ্যে আসেনি, কোনো গোষ্ঠী দায়ও স্বীকার করেনি। কিছু গবেষক এই অভিযানের নাম দিয়েছেন ‘OPTIMJACK’। হেল্প নেট সিকিউরিটির প্রতিবেদন বলছে, অভিযানে ব্যবহৃত একটি ক্রিপ্টো ঠিকানা চলতি বছরের মার্চ ও ৩ নভেম্বরের আরও কিছু হামলাতেও দেখা গেছে। একই ধরনের কোড বসানোর কৌশল সেপ্টেম্বরে তুরস্কের কয়েকটি ওয়েবসাইটে প্রথম দেখা যায়। সাইবার নিরাপত্তা প্রতিষ্ঠান হাডসন রক ও আরেক গবেষক কিসমেট্রিকস, স্টোরিফাইমি ও মিনিট মিডিয়ার স্ক্রিপ্টেও একই কোড পেয়েছেন। তবে একই চক্র বা একই পথে এসব হামলা হয়েছে, তা এখনো প্রমাণিত নয় বলে জানিয়েছেন তাঁরা।
বেশির ভাগ সাইটে ছিল না যথেষ্ট সুরক্ষা
রিপোর্ট ইউআরআই আক্রান্ত প্রতিষ্ঠানগুলোর সাইট পরীক্ষা করে দেখেছে, মাত্র ২৪টি প্রতিষ্ঠানের (১৫ শতাংশ) Content Security Policy (CSP) এই হামলা ঠেকানোর মতো কড়া ছিল। ৬৮টি সাইটে CSP-ই ছিল না। আর ৫০টি সাইটের CSP ক্ষতিকর কোড চালাতে ও চুরি করা তথ্য বাইরে পাঠাতে দিয়েছে। স্কট হেল্মের ভাষায়, বিশ্বস্ত JavaScript সব সময় বিশ্বস্ত থাকে না। নিজের কোড বা Server-এ হাত না দিয়েও তৃতীয় পক্ষের একটি নির্ভরতার মাধ্যমে একটি ওয়েবসাইট আক্রান্ত হতে পারে।
ওয়েবসাইট প্রযুক্তি পর্যবেক্ষক বিল্টউইথের তথ্য উদ্ধৃত করে ম্যালওয়্যারবাইটস জানিয়েছে, প্রায় ১ লাখ ৯০ হাজার সক্রিয় ওয়েবসাইটে অপটিমাইজলি ব্যবহার হচ্ছে। এটি সেবাটির মোট ব্যবহারের হিসাব, আক্রান্ত সাইটের সংখ্যা নয়। রিপোর্ট ইউআরআইয়ের প্রকাশিত ১৭৮ প্রতিষ্ঠানের তালিকায় বাংলাদেশি কোনো প্রতিষ্ঠানের নাম পাওয়া যায়নি।
গবেষকদের পরামর্শ
রিপোর্ট ইউআরআই ও ম্যালওয়্যারবাইটস ভিজিটরদের জন্য যেসব পরামর্শ দিয়েছে:
- আইফোন ও আইপ্যাড সর্বশেষ সংস্করণে হালনাগাদ করুন। রিপোর্ট ইউআরআইয়ের মতে, অন্তত iOS 18.7.3 বা iOS 26.3 থাকা দরকার।
- ১৬ নভেম্বর কোনো ক্রিপ্টো লেনদেন করে থাকলে প্রাপকের ঠিকানা মিলিয়ে দেখুন।
- ওই দিন আক্রান্ত কোনো সাইটে কার্ড দিয়ে পেমেন্ট করে থাকলে কার্ডের লেনদেনে নজর রাখুন, সন্দেহজনক কিছু দেখলে কার্ড ইস্যুকারী ব্যাংককে জানান।
যেসব প্রতিষ্ঠান অপটিমাইজলি ব্যবহার করে, তাদের প্রতিটি প্রজেক্টের Project JavaScript ও এক্সপেরিমেন্টের কাস্টম কোড পরীক্ষা করা, অ্যাকাউন্টে কারা কোড বদলাতে পারে তা যাচাই করে পাসওয়ার্ড ও API টোকেন বদলানো এবং কড়া CSP চালুর পরামর্শ দিয়েছে রিপোর্ট ইউআরআই। প্রতিষ্ঠানটির মতে, CSP-তে শুধু cdn.optimizely.com অনুমোদন দিয়ে লাভ নেই, কারণ ক্ষতিকর কোড ওই ডোমেইন থেকেই এসেছে।
তথ্যসূত্র
- দ্য ডেইলি স্টার, ‘Optimizely cyberattack: BBC, CNN, and Zoom among 178 organisations affected’, ১৭ নভেম্বর ২০২৬, হালনাগাদ বিকেল ৫টা ২৬ মিনিট, https:/
/ www. thedailystar. net/ news/ technology/ news/ optimizely- cyberattack- bbc- cnn- and- zoom- among- 178- organisations- affected- 4326236 - অপটিমাইজলির স্ট্যাটাস পেজ, ‘Web Experimentation Security Incident’, ১৭ নভেম্বর ২০২৬, সকাল ৭টা ২ মিনিট (বাংলাদেশ সময়), https:/
/ status. optimizely. com/ - রিপোর্ট ইউআরআই ব্লগ, ‘World’s Largest Brands Infected With Malware Via Optimizely’, ১৬ নভেম্বর ২০২৬, https:/
/ blog. report- uri. com/ worlds- largest- brands- infected- with- malware- via- optimizely/ - ব্লিপিংকম্পিউটার, ‘Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware’, ১৭ নভেম্বর ২০২৬, সকাল ৮টা ১২ মিনিট (বাংলাদেশ সময়), https:/
/ www. bleepingcomputer. com/ news/ security/ optimizely- supply- chain- attack- infects- major- brands- sites- with- malware/ - রয়টার্স (ইনভেস্টিং ডট কমে প্রকাশিত), ‘Popular websites subverted in bid to steal crypto, target iPhone users’, ১৬ নভেম্বর ২০২৬, https:/
/ www. investing. com/ news/ stock- market- news/ popular- websites- subverted- in- bid- to- steal- crypto- target- iphone- users- 5031640 - দ্য হ্যাকার নিউজ, ‘Hijacked Optimizely Scripts Served Card Skimmer and iOS Exploit Kits to CNN, BBC and Zoom Visitors’, ১৭ নভেম্বর ২০২৬, https:/
/ thehackernews. com/ 2026/ 11/ hijacked- optimizely- scripts- served- card. html - হেল্প নেট সিকিউরিটি, ‘Malware spread through Optimizely hits 178 organizations, including BBC, CNN and Zoom’, ১৭ নভেম্বর ২০২৬, https:/
/ www. helpnetsecurity. com/ 2026/ 11/ 17/ optimizely- vulnerability- malicious- javascript/ - ম্যালওয়্যারবাইটস ব্লগ, ‘CNN, BBC, Zoom, and other sites served malicious code in supply-chain attack’, ১৭ নভেম্বর ২০২৬, https:/
/ www. malwarebytes. com/ blog/ news/ 2026/ 11/ cnn- bbc- zoom- and- other- sites- served- malicious- code- in- supply- chain- attack

মন্তব্য